

| EN BREF |
|
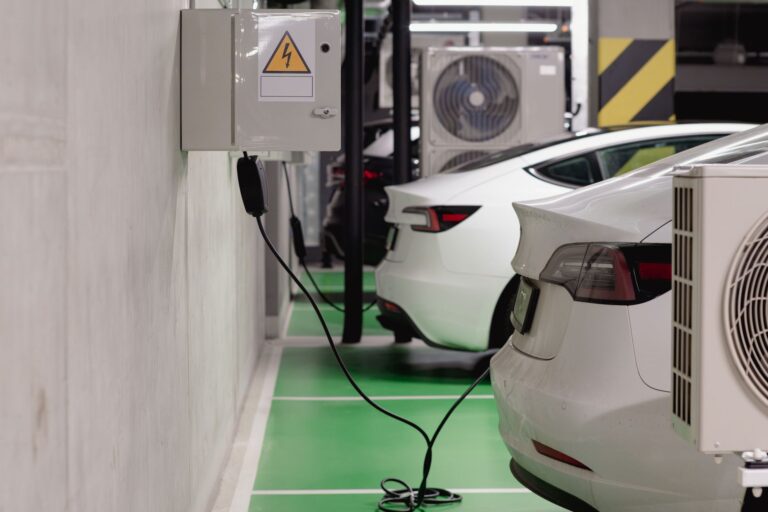
Les véhicules électriques, tout en incarnant l’avenir de la mobilité durable, font face à des menaces croissantes en matière de cybersécurité, surtout lors de la recharge sur des bornes publiques. Les cyberattaques évoluent rapidement, et les techniques employées par les malfaiteurs se sophistiquent. Ces menaces ne concernent pas seulement les données personnelles des utilisateurs, mais aussi la sécurité physique des véhicules. Pour comprendre les enjeux, analysons les principaux risques auxquels s’exposent les propriétaires de véhicules électriques.
La menace des faux QR codes
Les faux QR codes constituent une tactique astucieuse utilisée par les cybercriminels pour piéger les utilisateurs. En plaçant ces codes frauduleux sur les bornes de recharge, les malfaiteurs redirigent les utilisateurs vers des portails de paiement factices. Non seulement ces portails soutirent de l’argent, mais ils capturent également des informations bancaires cruciales.Cette méthode, connue sous le nom de quishing, se traduit par une superposition de faux tags NFC sur les authentiques.Lorsque l’utilisateur tente de régler sa recharge, il est insidieusement redirigé vers des sites malveillants. Ces pratiques soulèvent des préoccupations importantes quant à la sécurité des transactions numériques dans l’espace public.
Les cyberattaques ciblant les opérateurs de recharge
Les groupes criminels ne se contentent pas de cibler les utilisateurs finaux, mais s’en prennent aussi aux opérateurs de réseaux de recharge. Ces attaques se déploient à travers des campagnes de phishing, des malwares, et des attaques par déni de service distribué.L’enjeu est ici d’accéder à des données sensibles des utilisateurs, telles que leurs adresses et informations bancaires. Cette stratégie de ciblage des infrastructures critiques expose les failles des systèmes de gestion des bornes de recharge, remettant en question la sécurité des données personnelles des automobilistes.
Reprogrammation et vulnérabilité des bornes
La reprogrammation des bornes de recharge représente une menace émergente. L’accessibilité physique de ces bornes les rend vulnérables au vandalisme et aux manipulations logicielles.Les pirates peuvent reprogrammer les bornes pour détourner des informations sensibles, augmentant ainsi les risques pour les utilisateurs. Bien que ce type d’attaque ne soit pas encore largement documenté, il constitue une préoccupation majeure pour les experts en cybersécurité. La prévention et la sécurisation accrue des bornes de recharge pourraient atténuer ces risques potentiels.
Le mouse jacking: une menace directe
Le mouse jacking est une technique qui nécessite une intervention humaine directe, exploitant les périodes de vulnérabilité pendant la recharge. Les véhicules électriques, souvent stationnés pour une durée prolongée, deviennent des cibles faciles. Cette méthode permet de pirater la clé électronique d’un véhicule ou directement son système électronique.Cette menace met en évidence la nécessité d’une vigilance accrue lors de l’utilisation des bornes de recharge.Les propriétaires de véhicules doivent être conscients de ces risques et prendre des précautions pour protéger leurs véhicules et leurs données.
La sécurité des véhicules électriques lors de la recharge est un enjeu de taille. Les menaces évoquées montrent que la vigilance doit être de mise pour les utilisateurs, les fabricants et les opérateurs de recharge. Quels efforts supplémentaires peuvent être déployés pour renforcer la sécurité des bornes de recharge et protéger les données des utilisateurs?